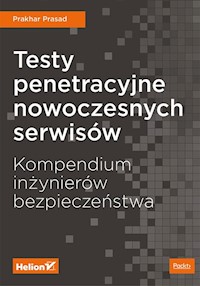
Testy penetracyjne nowoczesnych serwisów Kompendium inżynierów bezpieczeństwa książka papierowa
Prakhar Prasad
Dostawa: od 9,99 zł (darmowa dostawa z abonamentem Legimi)
Czas wysyłki: 1-2 dni robocze + czas dostawy
Dostawa: od 9,99 zł (darmowa dostawa z abonamentem Legimi)
Czas wysyłki: 1-2 dni robocze + czas dostawy
Dowiedz się więcej.
- Wydawca: Helion
- Kategoria: Literatura popularnonaukowa
- Język: polski
Testy penetracyjne nowoczesnych serwisów. Kompendium inżynierów bezpieczeństwa
Sieć stała się niebezpiecznym miejscem. Między grasującymi złoczyńcami a inżynierami bezpieczeństwa aplikacji trwa ciągły wyścig zbrojeń. Mimo to oczywiste jest, że uzyskanie stuprocentowego bezpieczeństwa jest niemożliwe. Jedną z technik zabezpieczania aplikacji są testy penetracyjne, które polegają na atakowaniu systemu różnymi metodami, aby odnaleźć jego słabe punkty i pokazać, jak można się do niego włamać.
Niniejsza książka stanowi wyczerpujące źródło wiedzy dla testerów przeprowadzających analizę aplikacji internetowej. Opisano tu zarówno najnowsze, jak i klasyczne techniki łamania zabezpieczeń — bardzo często starsze metody rozwijają się w różnych kierunkach i nie należy o nich zapominać. Między innymi przedstawiono informacje o atakach XML, w tym XXE, oraz metody wykorzystywania słabych stron OAuth 2.0. Omówiono również XSS, CSRF, Metasploit i wstrzykiwanie SQL. Nie zabrakło również opisu rzeczywistych przypadków testowania aplikacji.
Nowe lub mniej popularne techniki ataku na strony WWW takie jak wstrzykiwanie obiektów PHP lub wykorzystanie danych XML.
Sposób pracy z narzędziami do przeprowadzania testów bezpieczeństwa, aby w ten sposób zautomatyzować żmudne zadania.
Różne rodzaje nagłówków HTTP wspomagających zapewnienie wysokiego poziomu bezpieczeństwa aplikacji.
Wykorzystywanie i wykrywanie różnego rodzaju podatności XSS.
Ochronę aplikacji dzięki technikom filtracji.
Stare techniki ataku takie jak XSS, CSRF i wstrzykiwanie SQL, ale w nowej osłonie.
Techniki ataku takie jak XXE i DoS wykorzystujące pliki XML.
Sposoby testowania API typu REST w celu znalezienia różnego rodzaju podatności i wycieków danych.
Testy penetracyjne — klucz do bezpieczeństwa Twojej aplikacji!
Liczba stron: 248
Rok wydania: 2017
Format (wymiary): 17.0x22.7
ISBN: 9788328334595